- 0
- 320 words
Un scrutin chamboulé. La plateforme e-votez, prestataire du vote pour la primaire organisée par le Parti socialiste et Place publique, a été « victime d’une cyberattaque » dès son ouverture, vendredi 9 octobre à 8 heures. Le vote, qui devait se terminer samedi soir, a dès lors été prolongé jusqu’à dimanche, à 18 heures, a annoncé, vendredi soir, la commission d’organisation du scrutin.
« La nature de cette attaque consiste à porter à son maximum le nombre de connexions simultanées par le biais de bots (robots) », avait-elle expliqué vendredi matin. « De fait, cet afflux massif et fictif de connexions entrave la capacité à voter d’une partie des électrices et électeurs. »
Pas « d’altération de la sincérité du scrutin », selon les organisateurs
Le scrutin qui ne comptait que 20 000 votants, vendredi à 19 heures, sur 140 000 inscrits, ont précisé les organisateurs. Toutefois, « l’intervention d’experts techniques a confirmé l’absence d’altération de la sincérité du scrutin et le bon enregistrement des votes qui se sont tenus sans interruption depuis son ouverture », ont-ils ajouté vendredi soir. « Le vote a repris normalement à 18h45 », a affirmé Patrick Mennucci, président de la commission d’organisation de la primaire, cité par l’AFP.
La commission d’organisation de la primaire a saisi l’Autorité nationale en matière de cybersécurité et de cyberdéfense en France (Anssi) et une plainte a été déposée, avait déclaré un peu plus tôt à franceinfo Patrick Mennucci. « Le Premier ministre a demandé à l’Anssi de se mettre à disposition de l’organisateur », pour « identifier la nature de l’attaque » et son origine, a confirmé une source à Matignon à franceinfo.
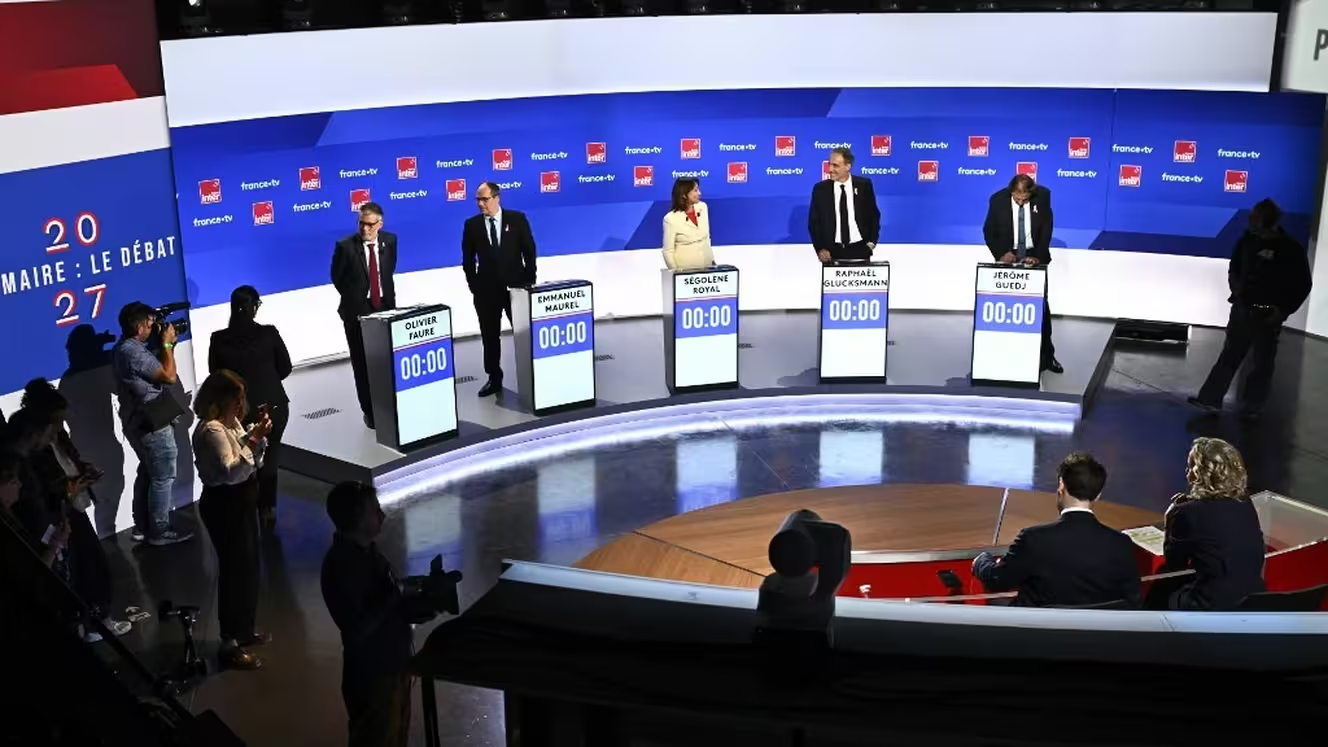
Le scrutin, qui se déroule uniquement par vote électronique, doit départager Ségolène Royal, Emmanuel Maurel, Raphaël Glucksmann, Olivier Faure et Jérôme Guedj, pour désigner celui ou celle qui sera le candidat de la gauche sociale-démocrate à la prochaine élection présidentielle.
Auteur/autrice

Omardiallo20@gmail.com
Publications similaires
Mondiaux de judo: Kaïla Issoufi en finale des -78 kg
- 0
- 231 words
Issoufi a battu en demi-finale l’Allemande Olek Anna Monta, N.1 mondiale, lui infligeant un yuko sur le gong. La Française de 25...
Lire la suite
F1: à Singapour, duel Verstappen-Russell pour rafler des points au sprint
- 0
- 712 words
Le sprint a été créé par la Formule 1 pour six des 24 Grands Prix afin de doper le spectacle, lors d’une...
Lire la suite
Mondiaux de judo: entre « frustration » et « fierté », Kaïla Issoufi se pare d’argent
- 0
- 642 words
Pour ses premiers Mondiaux, Kaïla Issoufi est allée chercher la médaille d’argent des -78 kg, vendredi aux Championnats du monde de judo...
Lire la suite
Le fabricant des lunettes aviateur d’Emmanuel Macron placé en liquidation judiciaire
- 0
- 524 words
lacé en redressement judiciaire depuis janvier 2024, le fabricant de verres solaires Dalloz Créations, dont un modèle avait été porté par Emmanuel...
Lire la suite
25% de la population, 10% de l’effort», Roland Lescure défend le budget face aux retraités
- 0
- 453 words
Les grandes lignes du projet de loi de finances (PLF) 2027 ont été révélées jeudi 1er octobre. Le gouvernement entend faire 54...
Lire la suite
Votre Livret A va-t-il financer les EPR2
- 0
- 395 words
Votre argent placé sur un Livret A va-t-il servir à financer les futurs réacteurs nucléaires français ? Indirectement, oui. Le projet de...
Lire la suite